Introducción al pentesting web: por dónde empezar
Publicado originalmente en Bemorex Learn, nuestra plataforma de aprendizaje. · Read in English
Qué es el pentesting?
El pentesting (pruebas de penetracion) es el proceso de evaluar la seguridad de un sistema informatico simulando un ataque real. El objetivo es encontrar vulnerabilidades antes de que un atacante malicioso lo haga.
Requisitos previos
Antes de empezar en pentesting, necesitas una base solida en redes, protocolos HTTP/HTTPS, sistemas operativos Linux, y programación básica (Python o Bash).
OWASP Top 10
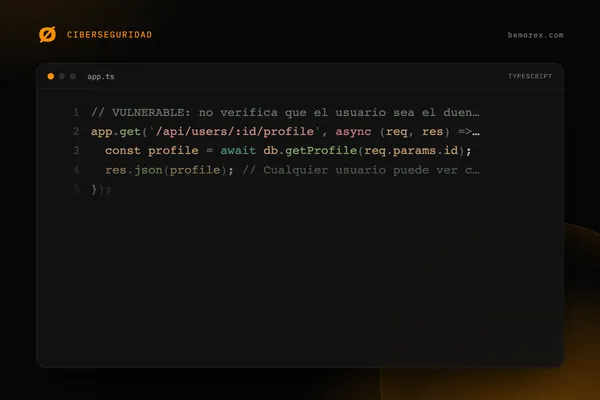
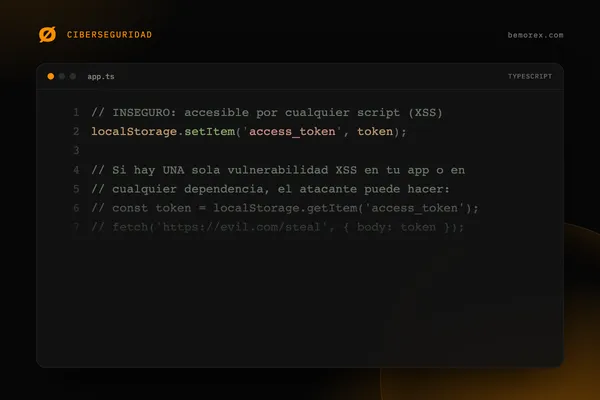
El OWASP Top 10 es una lista de las vulnerabilidades web más críticas. Incluye inyección SQL, cross-site scripting (XSS), autenticación rota, y más. Es el punto de partida para todo pentester web.
Inyección SQL
La inyección SQL permite a un atacante ejecutar consultas maliciosas en la base de datos. Es una de las vulnerabilidades más antiguas pero sigue siendo extremadamente comun.
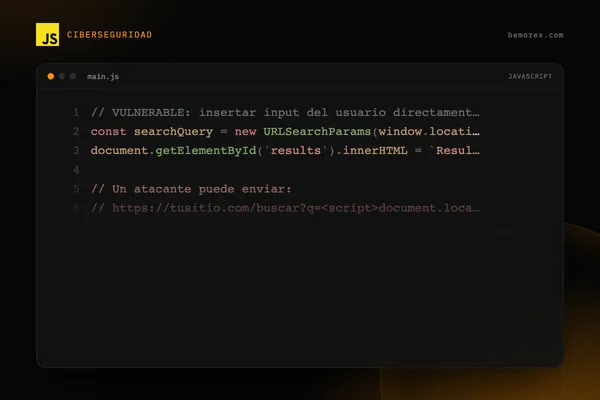
Cross-Site Scripting (XSS)
XSS permite inyectar scripts maliciosos en páginas web que otros usuarios visitan. Puede ser reflejado, almacenado o basado en DOM.
Herramientas esenciales
Las herramientas básicas de todo pentester web incluyen Burp Suite, Nmap, Nikto, SQLMap, y Gobuster. Kali Linux viene con la mayoria preinstaladas.
Dónde practicar legalmente
Plataformas como HackTheBox, TryHackMe, PortSwigger Web Security Academy y DVWA ofrecen entornos seguros para practicar pentesting de forma legal y etica.
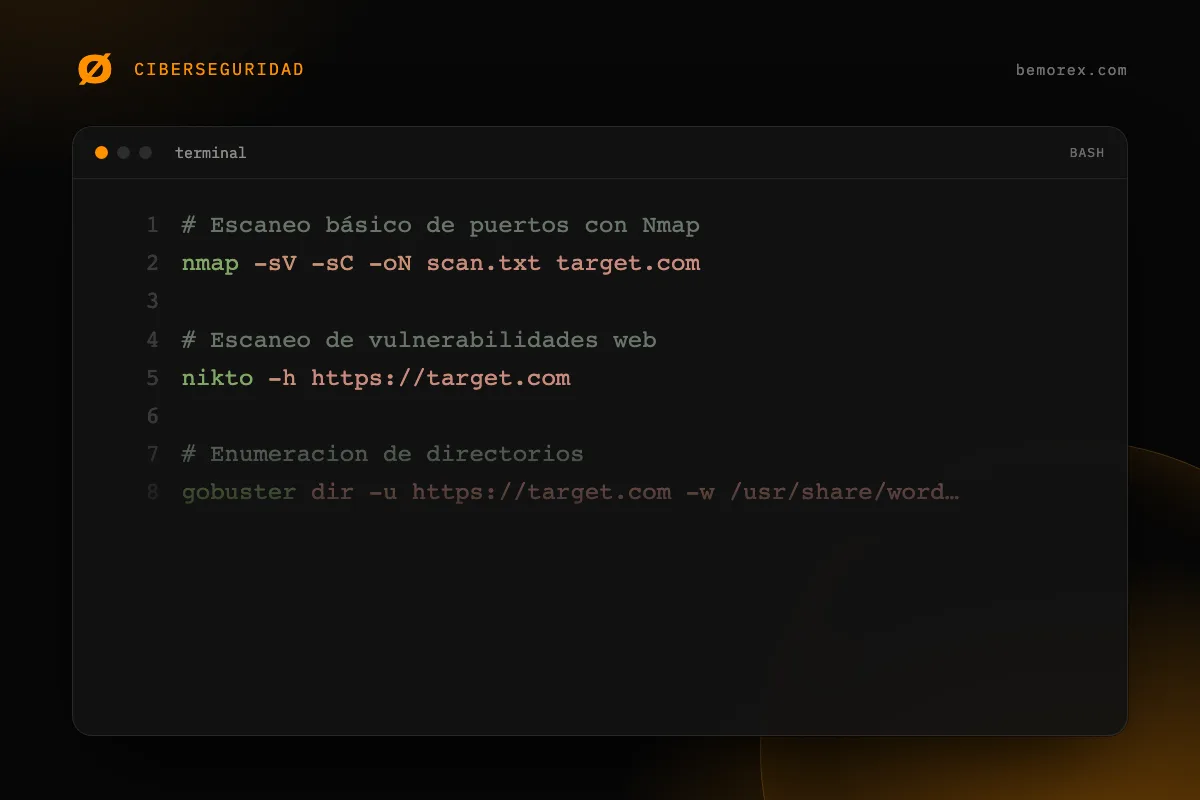
Ejemplos de código
Bash
# Escaneo básico de puertos con Nmap
nmap -sV -sC -oN scan.txt target.com

# Escaneo de vulnerabilidades web
nikto -h https://target.com

# Enumeracion de directorios
gobuster dir -u https://target.com -w /usr/share/wordlists/common.txt